Umělá inteligence mění fungování firem a přináší vyšší produktivitu, hlubší vhled do dat a rychlejší rozhodování. Jak se AI stává nezbytnou součástí každodenní práce, je ochrana citlivých dat důležitější než kdy dřív. Chránit tyto informace není jen technická nutnost, ale také etická odpovědnost. Tento článek se věnuje dvěma klíčovým pilířům: zajištění soukromí firemních dat a správnému nastavení přístupů k funkcím postaveným na AI.
1. Zajištění soukromí firemních dat
AI systémy potřebují velké množství dat, aby přinášely skutečnou hodnotu. Může jít o účetní záznamy, seznamy zákazníků, údaje o zaměstnancích, finanční informace i důvěrné obchodní strategie. Proto je naprosto zásadní udržet vaše data v soukromí a v bezpečí.
Proč na soukromí dat záleží?
Únik citlivých dat může vážně poškodit pověst firmy, podkopat důvěru zákazníků a přinést právní nebo regulatorní potíže. V roce 2023 dosáhly průměrné náklady na únik dat podle IBM Security 4,45 milionu dolarů. V roce 2024 toto číslo dál vzrostlo: průměrné náklady na únik vyskočily na 4,88 milionu dolarů, meziročně o 10 procent. Zákony jako GDPR v Evropě a CCPA v Kalifornii vyžadují silná opatření na ochranu dat.
Nová rizika v éře AI
AI systémy se na rozdíl od tradičního softwaru z dat, která zpracovávají, skutečně učí, a to někdy způsobem, který se dá těžko předvídat. AI asistent může například analyzovat e-maily, interní reporty nebo personální složky, aby pomohl automatizovat úkoly. Bez řádné správy a dohledu hrozí, že se důvěrné informace dostanou ven. Velké jazykové modely, například chatboti nebo asistenti pro psaní, si mohou uchovat informace, které dříve viděly, a někdy je nechtěně prozradit.
Aktuální poznatky o únicích dat spojených s AI
Nedávné studie ukazují, jak se úniky dat spojené s AI vyvíjejí:
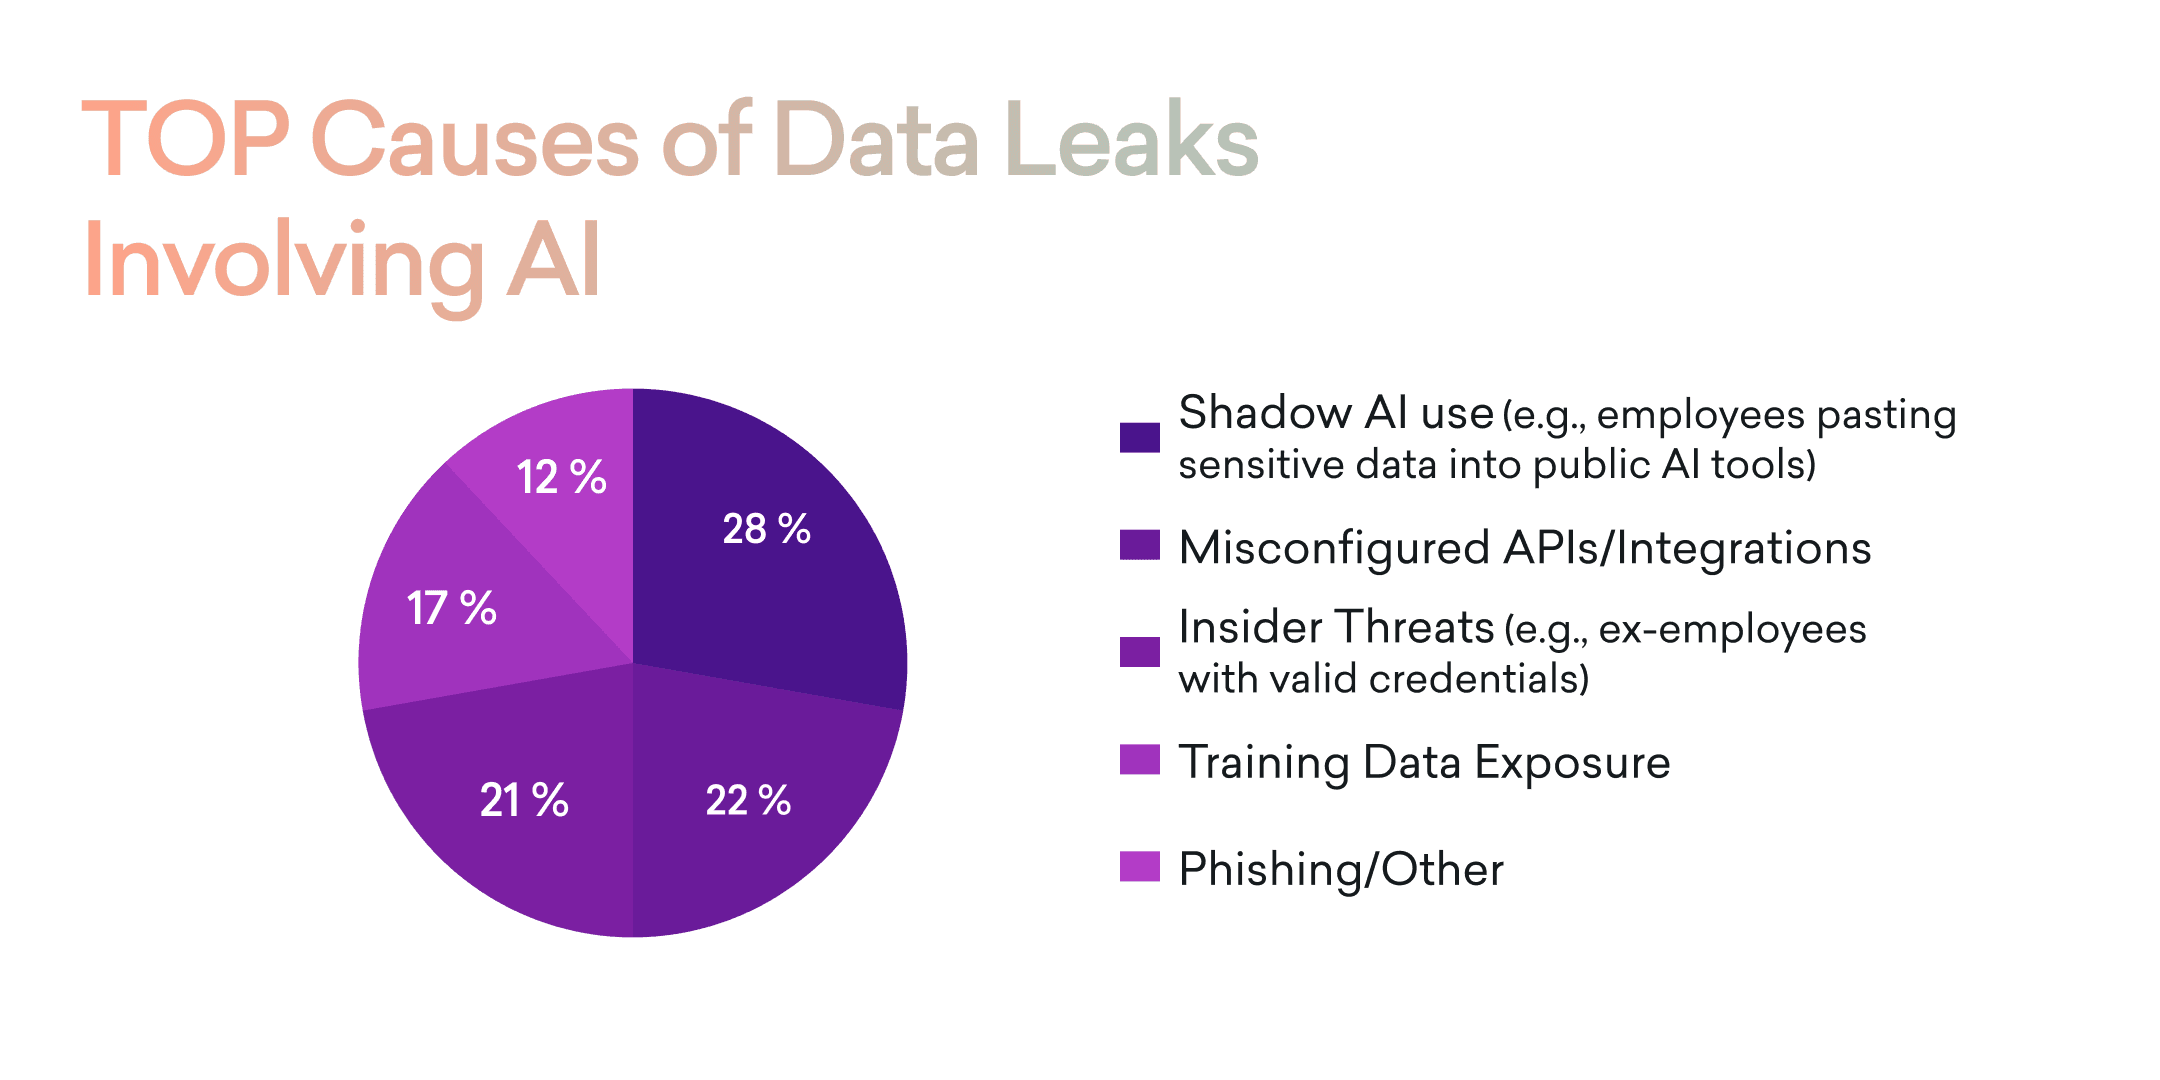
- Shadow AI a neschválené používání: V roce 2023 připadalo na shadow AI, tedy situace, kdy zaměstnanci vkládají důvěrná data do veřejných AI nástrojů, 28 procent incidentů (IBM, Gartner). V roce 2024 tento trend zesílil: 38 procent zaměstnanců přiznalo, že do AI nástrojů zadali citlivá pracovní data bez souhlasu firmy.
- Chybně nastavená API a integrace: V roce 2023 způsobila chybně nastavená API nebo integrace třetích stran 22 procent úniků dat.
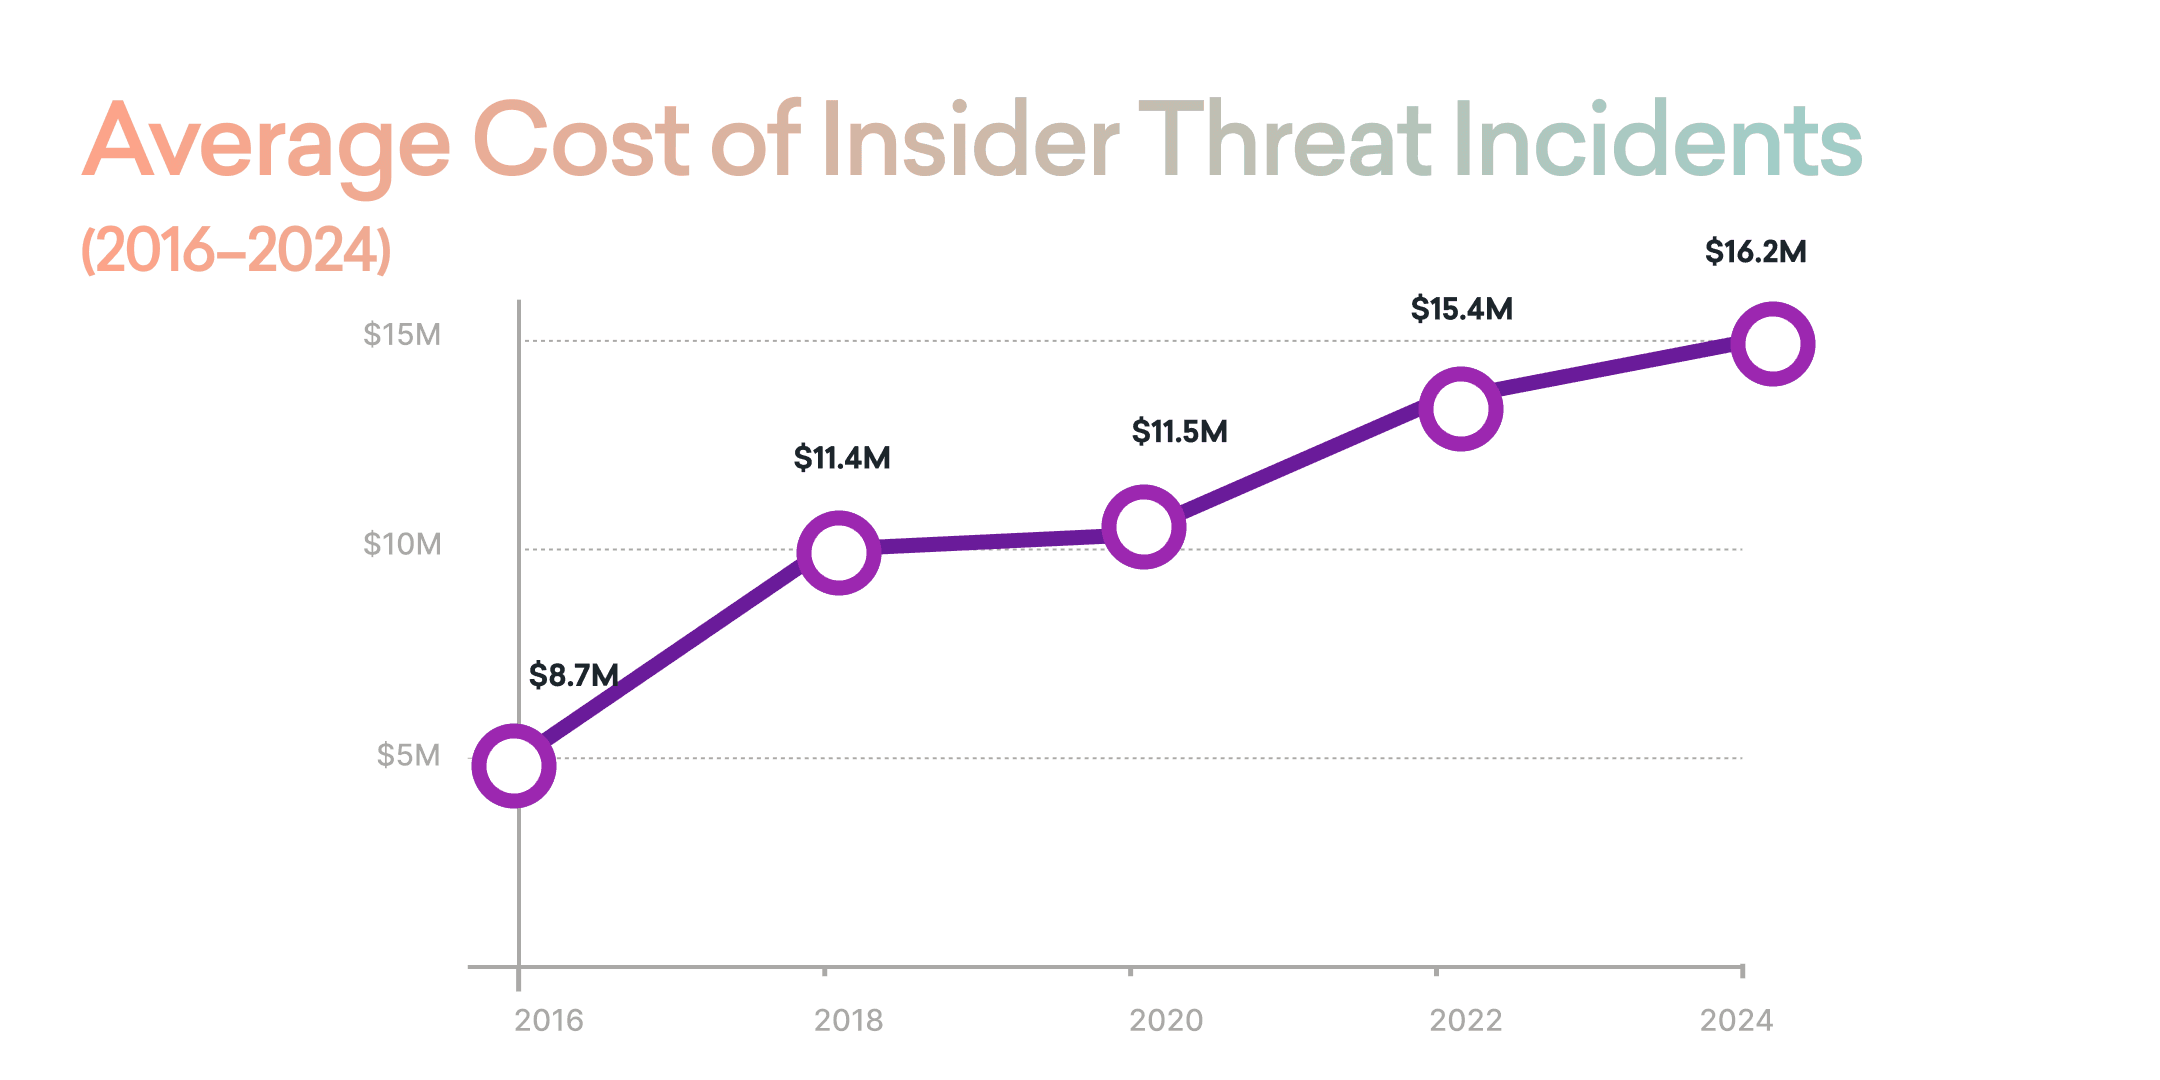
- Hrozby zevnitř: Vnitřní rizika, například bývalí zaměstnanci, kterým zůstal přístup, stála v roce 2023 za 21 procenty úniků.
- Odhalení dat při trénování modelů dodavatele: V roce 2023 šlo o 17 procent úniků.
- Phishing a sociální inženýrství: V roce 2023 stály phishing a sociální inženýrství za 12 procenty případů. V roce 2024 se krádeže přihlašovacích údajů staly ještě větší hrozbou. Ve druhé polovině roku 2024 vzrostl počet phishingových útoků cílících na přihlašovací údaje o 703 procent a 82,6 procenta phishingových e-mailů využívalo AI.
- Zranitelnosti AI nástrojů: Studie z roku 2024 ukázala, že 84 procent AI nástrojů zažilo únik dat a 51 procent čelilo krádeži přihlašovacích údajů.
Osvědčené postupy pro bezpečné zavedení AI
Aby firmy v době umělé inteligence snížily rizika a dodržely předpisy, měly by se zaměřit na několik základních postupů:
- Minimalizace dat: Sbírejte a zpracovávejte jen ta data, která vaše AI systémy ke svému fungování opravdu potřebují.
- Anonymizace: Než data do AI systémů zadáte, odstraňte nebo zamaskujte osobní a citlivé údaje.
- Pravidelné audity: Průběžně sledujte datové toky a kontrolujte, kdo má k jakým informacím přístup.
- Jasná pravidla: Vysvětlete zaměstnancům, co se považuje za citlivé, stanovte jasné zásady odpovědného používání AI nástrojů a citlivé dokumenty označujte.
Když organizace jednají s předstihem a těchto zásad se drží, mohou z umělé inteligence vytěžit maximum a citlivá data přitom ochránit před rostoucími hrozbami. Firmám mohou pomoci i rámce, jako je NIST AI Risk Management Framework: usnadní řízení rizik AI a pomohou udělat z bezpečnosti dat prioritu na všech úrovních vedení.
2. Řízení přístupu k funkcím postaveným na AI
Jak se AI stává součástí každodenního provozu, je zásadní určit, kdo má ke kterým funkcím AI přístup. Například AI asistent, který umí automatizovat personální úkoly, jako je offboarding zaměstnanců, by neměl být dostupný všem zaměstnancům.
Co znamená „Agentic Permission“
Tento koncept znamená jasně vymezit, kdo nebo co má v AI systému pravomoc provádět určité akce. Zvlášť důležité je to u funkcí, které nesou právní, finanční nebo reputační rizika.
Proč záleží na důsledném řízení přístupů
Přísné řízení přístupů pomáhá předcházet chybám i úmyslnému zneužití. Zároveň usnadňuje dohledání odpovědnosti a dodržování právních norem.
Jak oprávnění spravovat efektivně
- Přístup podle rolí: Přidělujte funkce AI podle pracovních rolí, aby konkrétní úkoly mohli provádět jen oprávnění lidé.
- Víceúrovňové schvalování: Pro akce, při kterých je hodně v sázce, nastavte proces, který vyžaduje potvrzení od několika oprávněných osob. Důležitá rozhodnutí tak díky mechanismům Human-in-the-Loop důkladně zkontrolují a potvrdí lidé, zvlášť když akci navrhla AI.
- Podrobné logování: Veďte úplné záznamy o tom, kdo a kdy k citlivým funkcím AI přistupuje.
- Školení zaměstnanců: Vysvětlete zaměstnancům, jaká odpovědnost a jaká omezení se s AI nástroji pojí.
- Human-in-the-Loop (HITL): Zapojte do rozhodování AI lidský dohled, zejména u kritických úkolů. HITL zajišťuje, že výstupy AI zkontrolují a schválí lidé, což snižuje riziko chyb a posiluje odpovědnost. Například Google Cloud zdůrazňuje, jak je HITL důležitý pro udržení kontroly nad procesy řízenými AI.
Budování kultury, která myslí na bezpečnost
Technologie sama k zajištění bezpečnosti dat nestačí. Nezbytná je firemní kultura, která dává bezpečnosti prioritu, podporuje otevřenou komunikaci a průběžné vzdělávání. Zaměstnanci by se neměli bát na AI nástroje ptát a měli by jim rozumět, aby je používali odpovědně.
Rychlý bezpečnostní audit pro vedení
- Jsou všechny AI nástroje, které se ve firmě používají, zdokumentované?
- Existuje aktuální příručka pro klasifikaci dat?
- Je jasné, kdo na úrovni vedení odpovídá za rizika spojená s AI?
- Jsou offboardingové procesy automatizované a pravidelně auditované?
- Jsou oprávnění k AI nástrojům podle rolí otestovaná a vynucovaná?
- Používají se k experimentům s novými AI modely zabezpečená prostředí?
- Dokáže firma předložit logy vstupů a výstupů AI, pokud si je vyžádají regulátoři?
Pokud na kteroukoli z těchto otázek odpovíte „ne“ nebo „nevím“, ukazuje to na oblasti, které potřebují okamžitou pozornost.
Závěr: rovnováha mezi inovací a bezpečností
AI přináší zásadní přínosy, ale zároveň nové výzvy v oblasti bezpečnosti dat. Organizace musejí najít rovnováhu mezi využíváním možností AI a zavedením důkladných ochranných opatření. Když firmy spojí technologická řešení s jasnými pravidly a kulturou, která na bezpečnost myslí, mohou potenciál AI využít, aniž by ohrozily citlivá data.
Zdroje a další čtení:
- IBM Security: Cost of a Data Breach Report 2024
- NordLayer: Biggest Data Breaches of 2024
- Tech Advisors: AI Cyber Attack Statistics 2025
- Thunderbit: Key AI Data Privacy Statistics to Know in 2025
- Cybernews: 84% of AI Tools Leaked Data, New Research Shows
- Google Cloud: Human-in-the-Loop (HITL) Overview
- IBM Security: Cost of a Data Breach Report 2023
- Gartner: The Top Security Risks of Generative AI
- Ponemon Institute: Cost of Insider Risks Global Report 2023
- NIST AI Risk Management Framework
- NIST AI RMF Adoption Survey 2024
- Gartner AI Governance and Risk Survey 2024