Künstliche Intelligenz verändert den Geschäftsbetrieb und bringt ein neues Maß an Produktivität, tiefere Einblicke und schnellere Entscheidungen. Da AI zu einem festen Bestandteil der täglichen Arbeitsabläufe wird, ist der Schutz sensibler Daten wichtiger denn je. Diese Informationen zu schützen ist nicht nur eine technische Notwendigkeit, sondern auch eine ethische Verantwortung. Dieser Artikel beleuchtet zwei zentrale Säulen: die Vertraulichkeit von Unternehmensdaten zu sichern und die richtigen Zugriffskontrollen für AI-gestützte Funktionen einzurichten.
1. Die Vertraulichkeit von Unternehmensdaten sichern
AI-Systeme sind auf große Datenmengen angewiesen, um echten Mehrwert zu liefern. Dazu können Buchhaltungsunterlagen, Kundenlisten, Mitarbeiterdaten, Finanzinformationen und vertrauliche Geschäftsstrategien gehören. Deshalb ist es absolut entscheidend, Ihre Daten vertraulich und sicher zu halten.
Warum ist Vertraulichkeit wichtig?
Datenpannen mit sensiblen Daten können den Ruf eines Unternehmens schwer beschädigen, das Vertrauen der Kunden untergraben und zu rechtlichen oder regulatorischen Problemen führen. 2023 lagen die durchschnittlichen Kosten einer Datenpanne laut IBM Security bei 4,45 Millionen Dollar. 2024 stieg dieser Wert weiter: Die durchschnittlichen Kosten einer Datenpanne sprangen auf 4,88 Millionen Dollar, ein Anstieg von 10 Prozent gegenüber dem Vorjahr. Gesetze wie die DSGVO in Europa und der CCPA in Kalifornien verlangen starke Datenschutzmaßnahmen.
Neue Risiken in der AI-Ära
Anders als herkömmliche Software lernen AI-Systeme tatsächlich aus den Daten, die sie verarbeiten, und das mitunter auf schwer vorhersehbare Weise. Ein AI-Assistent könnte zum Beispiel E-Mails, interne Berichte oder Personalakten analysieren, um Aufgaben zu automatisieren. Ohne angemessene Steuerung und Aufsicht besteht das Risiko, dass vertrauliche Informationen offengelegt werden. Große Sprachmodelle wie Chatbots oder Schreibassistenten können Informationen, die sie zuvor gesehen haben, behalten und manchmal versehentlich preisgeben.
Aktuelle Erkenntnisse zu AI-bezogenen Datenpannen
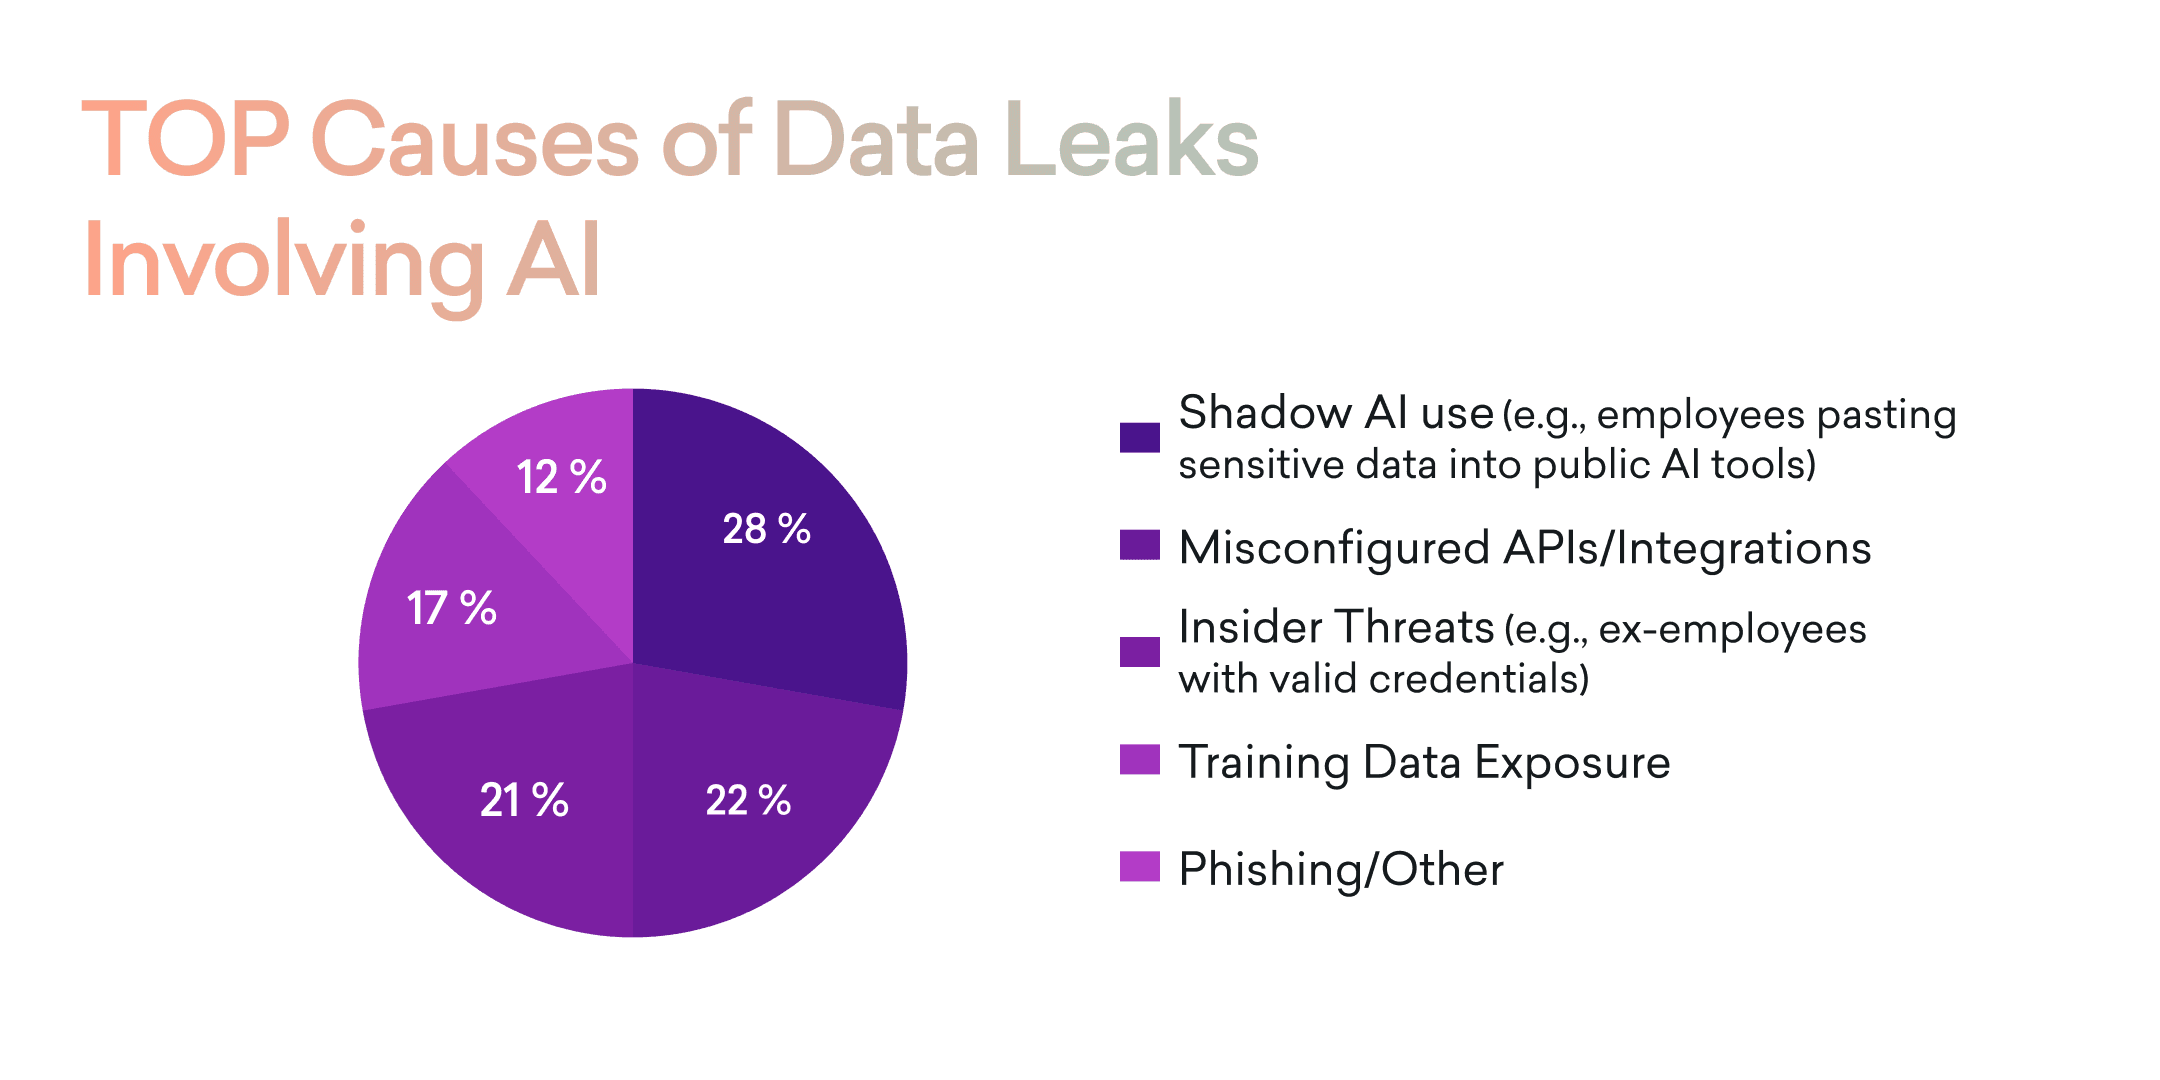
Aktuelle Studien zeigen, wie sich AI-bezogene Datenpannen entwickeln:
- Schatten-AI und nicht genehmigte Nutzung: 2023 entfielen 28 Prozent der Vorfälle auf Schatten-AI, also Fälle, in denen Mitarbeitende vertrauliche Daten in öffentliche AI-Tools einfügen (IBM, Gartner). Bis 2024 verstärkte sich dieser Trend: 38 Prozent der Mitarbeitenden gaben zu, sensible Arbeitsdaten ohne Genehmigung des Unternehmens in AI-Tools eingegeben zu haben.
- Falsch konfigurierte APIs und Integrationen: 2023 verursachten falsch konfigurierte APIs oder Integrationen von Drittanbietern 22 Prozent der Datenlecks.
- Insider-Bedrohungen: Insider-Risiken, etwa ehemalige Mitarbeitende, die weiterhin Zugriff haben, machten 2023 21 Prozent der Lecks aus.
- Offenlegung von Daten beim Modelltraining durch Anbieter: 2023 entfielen darauf 17 Prozent der Datenpannen.
- Phishing und Social Engineering: 2023 steckten Phishing und Social Engineering hinter 12 Prozent der Fälle. Bis 2024 wurde der Diebstahl von Zugangsdaten zu einer noch größeren Bedrohung. In der zweiten Jahreshälfte 2024 nahmen Phishing-Angriffe auf Zugangsdaten um 703 Prozent zu, wobei 82,6 Prozent der Phishing-E-Mails AI-Technologie nutzten.
- Schwachstellen von AI-Tools: Eine Studie aus dem Jahr 2024 ergab, dass 84 Prozent der AI-Tools von Datenpannen betroffen waren und 51 Prozent Vorfälle mit gestohlenen Zugangsdaten erlebt hatten.
Best Practices für eine sichere AI-Integration
Um Risiken zu minimieren und im Zeitalter der künstlichen Intelligenz regelkonform zu bleiben, sollten sich Unternehmen auf einige wesentliche Praktiken konzentrieren:
- Datenminimierung: Erheben und verarbeiten Sie nur die Daten, die Ihre AI-Systeme für ihre Funktion wirklich benötigen.
- Anonymisierung: Entfernen oder maskieren Sie personenbezogene und sensible Angaben, bevor Sie Daten in AI-Systeme eingeben.
- Regelmäßige Audits: Überwachen Sie Datenflüsse kontinuierlich und prüfen Sie, wer auf welche Informationen Zugriff hat.
- Klare Richtlinien: Schulen Sie Mitarbeitende darin, was als sensibel gilt, legen Sie klare Leitlinien für den verantwortungsvollen Umgang mit AI-Tools fest und kennzeichnen Sie sensible Dokumente.
Wer proaktiv bleibt und diese Grundsätze befolgt, kann künstliche Intelligenz optimal nutzen und sensible Daten zugleich vor wachsenden Bedrohungen schützen. Orientierung durch Rahmenwerke wie das NIST AI Risk Management Framework kann Unternehmen zusätzlich helfen, AI-Risiken zu steuern und Datensicherheit auf jeder Führungsebene zur obersten Priorität zu machen.
2. Zugriff auf AI-gestützte Funktionen steuern
Da AI fest in den täglichen Betrieb eingebettet wird, ist es entscheidend festzulegen, wer auf welche AI-Funktionen zugreifen darf. Ein AI-Assistent, der HR-Aufgaben wie das Offboarding von Mitarbeitenden automatisieren kann, sollte zum Beispiel nicht allen Mitarbeitenden zugänglich sein.
Was „Agentic Permission“ bedeutet
Bei diesem Konzept geht es darum, klare Grenzen dafür zu setzen, wer oder was innerhalb eines AI-Systems befugt ist, bestimmte Aktionen auszuführen. Besonders wichtig ist das bei Funktionen, die rechtliche, finanzielle oder Reputationsrisiken bergen.
Warum robuste Zugriffskontrollen wichtig sind
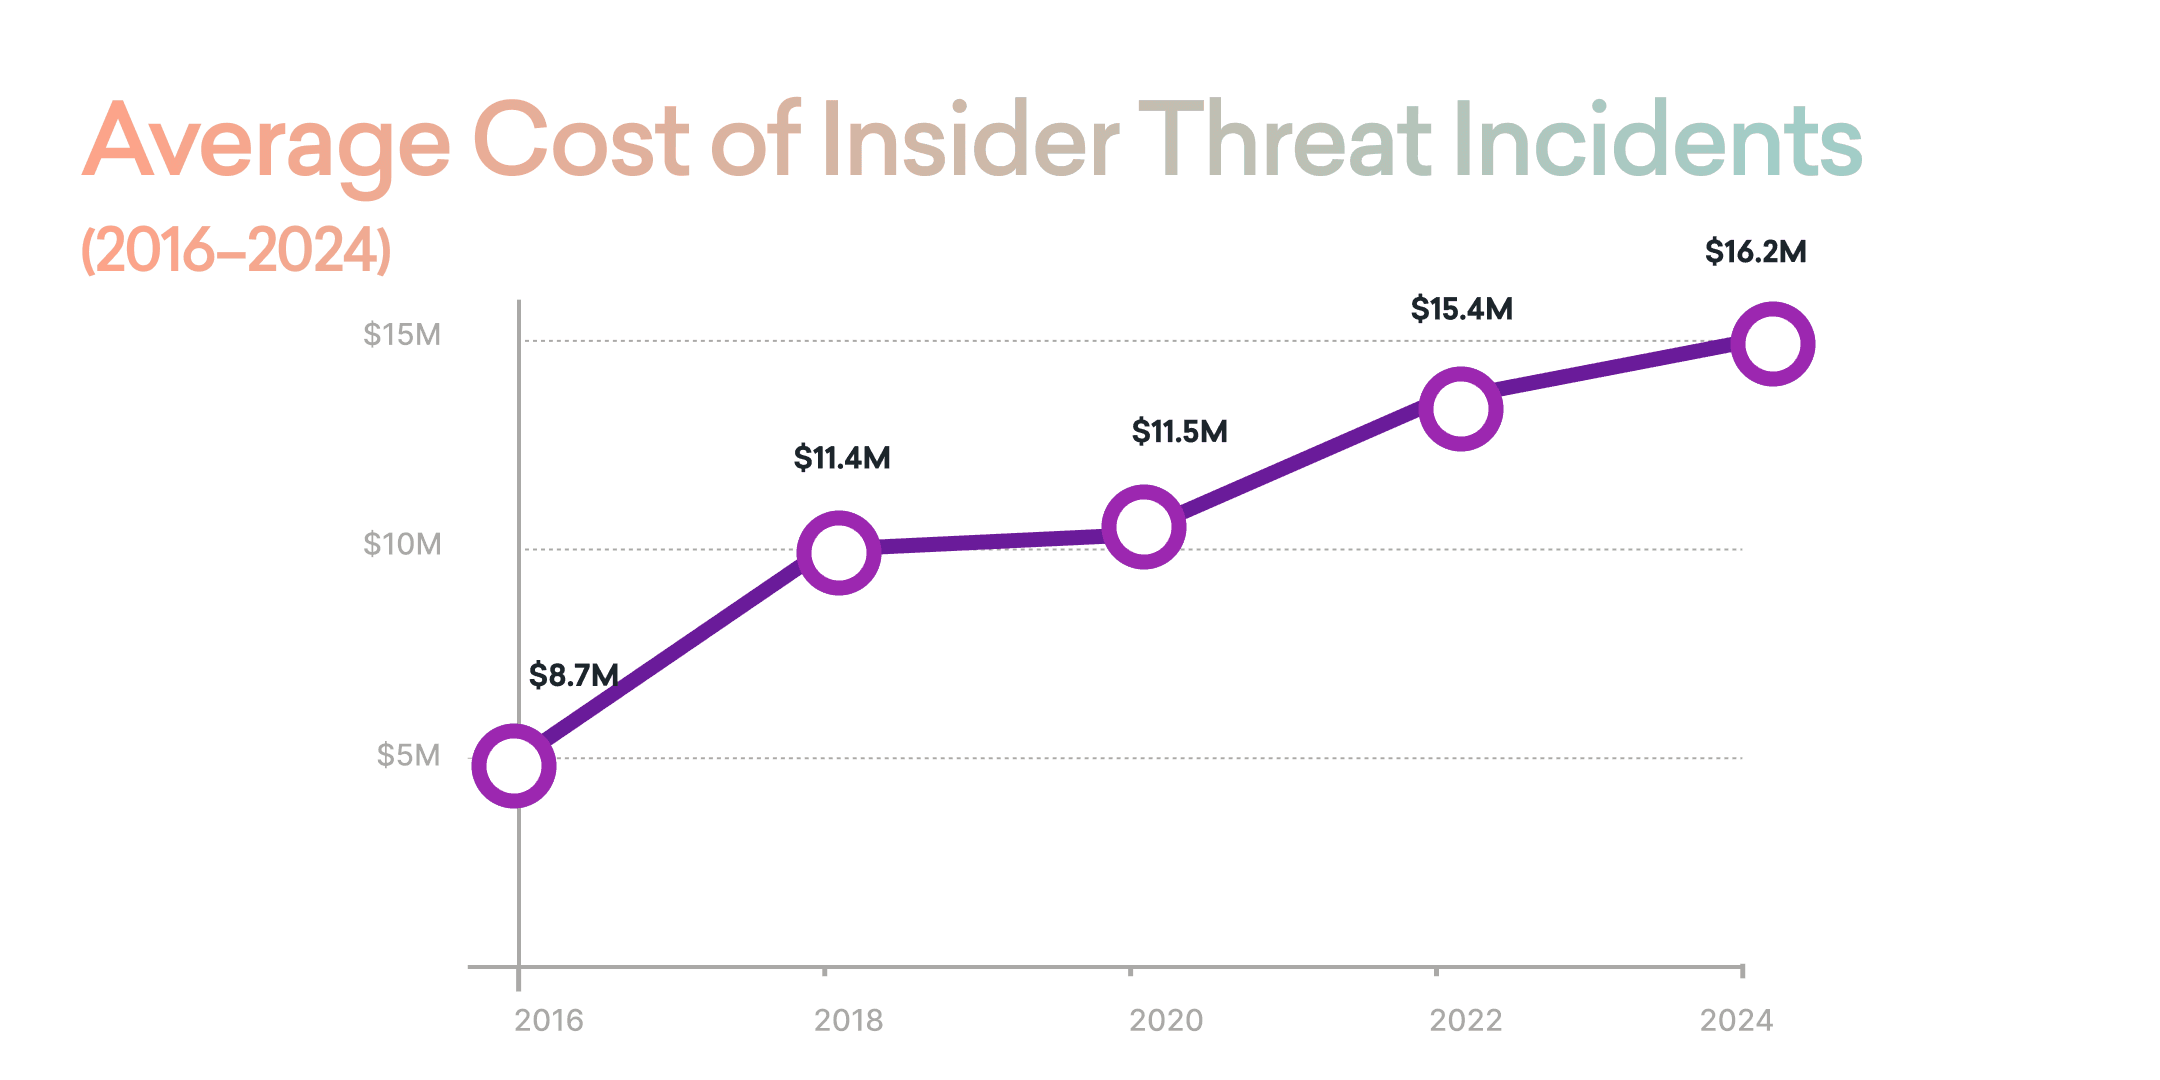
Strenge Zugriffskontrollen helfen, Fehler und vorsätzlichen Missbrauch zu verhindern. Sie erleichtern außerdem die Zuordnung von Verantwortung und die Einhaltung rechtlicher Standards.
Strategien für ein wirksames Berechtigungsmanagement
- Rollenbasierter Zugriff: Weisen Sie AI-Funktionen anhand der beruflichen Rollen zu, damit nur befugte Personen bestimmte Aufgaben ausführen können.
- Mehrstufige Freigabe: Richten Sie für Aktionen mit hohem Risiko einen Prozess ein, der die Bestätigung mehrerer befugter Personen erfordert. So werden wichtige Entscheidungen mithilfe von Human-in-the-Loop-Mechanismen gründlich von Menschen geprüft und bestätigt, vor allem wenn die Aktion von der AI vorgeschlagen wird.
- Detaillierte Protokollierung: Führen Sie umfassende Aufzeichnungen darüber, wer wann auf sensible AI-Funktionen zugreift.
- Schulung der Mitarbeitenden: Klären Sie Ihr Team über die Verantwortlichkeiten und Grenzen auf, die mit AI-Tools verbunden sind.
- Human-in-the-Loop (HITL): Binden Sie menschliche Aufsicht in AI-Entscheidungsprozesse ein, insbesondere bei kritischen Aufgaben. HITL stellt sicher, dass AI-Ergebnisse von Menschen geprüft und freigegeben werden, was das Fehlerrisiko senkt und die Verantwortlichkeit stärkt. Google Cloud betont zum Beispiel, wie wichtig HITL ist, um die Kontrolle über AI-gesteuerte Prozesse zu behalten.
Eine sicherheitsbewusste Kultur aufbauen
Technologie allein reicht nicht aus, um Datensicherheit zu gewährleisten. Unverzichtbar ist eine Unternehmenskultur, die Sicherheit priorisiert, offene Kommunikation fördert und kontinuierliches Lernen unterstützt. Mitarbeitende sollten sich ermutigt fühlen, AI-Tools zu hinterfragen und zu verstehen, damit sie verantwortungsvoll genutzt werden.
Schneller Sicherheitscheck für die Führungsebene
- Sind alle im Unternehmen eingesetzten AI-Tools dokumentiert?
- Gibt es einen aktuellen Leitfaden zur Datenklassifizierung?
- Ist klar, wer auf Führungsebene die Verantwortung für AI-bezogene Risiken trägt?
- Sind Offboarding-Prozesse automatisiert und werden sie regelmäßig geprüft?
- Werden rollenbasierte Berechtigungen für AI-Tools getestet und durchgesetzt?
- Werden für Experimente mit neuen AI-Modellen sichere Umgebungen genutzt?
- Kann das Unternehmen Protokolle der AI-Eingaben und -Ausgaben vorlegen, wenn Aufsichtsbehörden dies verlangen?
Wenn Sie eine dieser Fragen mit „Nein“ oder „Unsicher“ beantworten, zeigt das Bereiche, die sofortige Aufmerksamkeit brauchen.
Fazit: Innovation und Sicherheit im Gleichgewicht
AI bietet zwar transformative Vorteile, bringt aber auch neue Herausforderungen für die Datensicherheit mit sich. Organisationen müssen ein Gleichgewicht finden zwischen der Nutzung der Möglichkeiten von AI und robusten Schutzmaßnahmen. Wer technische Lösungen mit klaren Richtlinien und einer Kultur des Sicherheitsbewusstseins verbindet, kann das Potenzial von AI ausschöpfen, ohne sensible Daten zu gefährden.
Quellen und weiterführende Literatur:
- IBM Security: Cost of a Data Breach Report 2024
- NordLayer: Biggest Data Breaches of 2024
- Tech Advisors: AI Cyber Attack Statistics 2025
- Thunderbit: Key AI Data Privacy Statistics to Know in 2025
- Cybernews: 84% of AI Tools Leaked Data, New Research Shows
- Google Cloud: Human-in-the-Loop (HITL) Overview
- IBM Security: Cost of a Data Breach Report 2023
- Gartner: The Top Security Risks of Generative AI
- Ponemon Institute: Cost of Insider Risks Global Report 2023
- NIST AI Risk Management Framework
- NIST AI RMF Adoption Survey 2024
- Gartner AI Governance and Risk Survey 2024